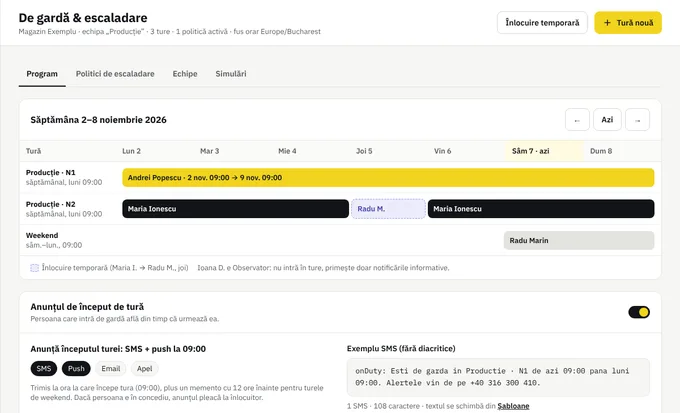
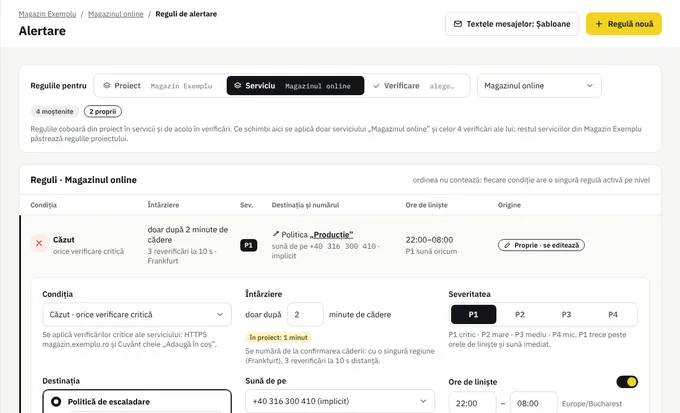
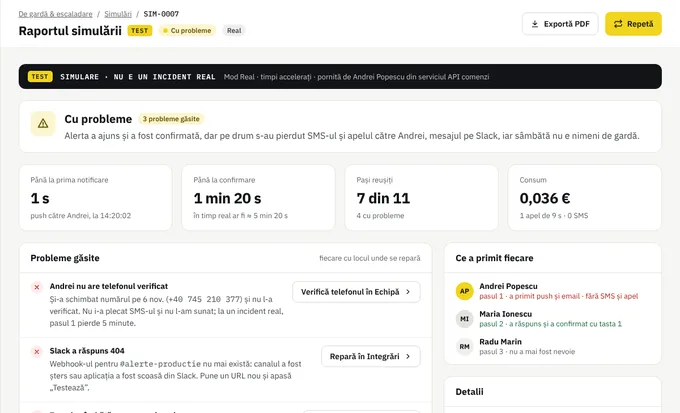
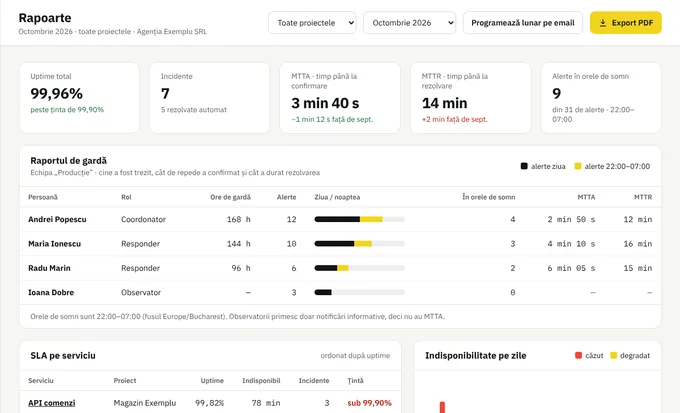
Află când serverul se sufocă, nu doar când cade.
Un agent mic trimite în fiecare minut CPU, memorie, disc, load și rețea. Tu scrii pragurile ca pe niște propoziții; noi sunăm doar când contează.
Pe scurt
- o comandăinstalează și pornește agentul
- la 1 minun raport de la agent
- 5 metriciCPU, RAM, disc, load, rețea
- 0 porturiagentul doar trimite date
01Instalare
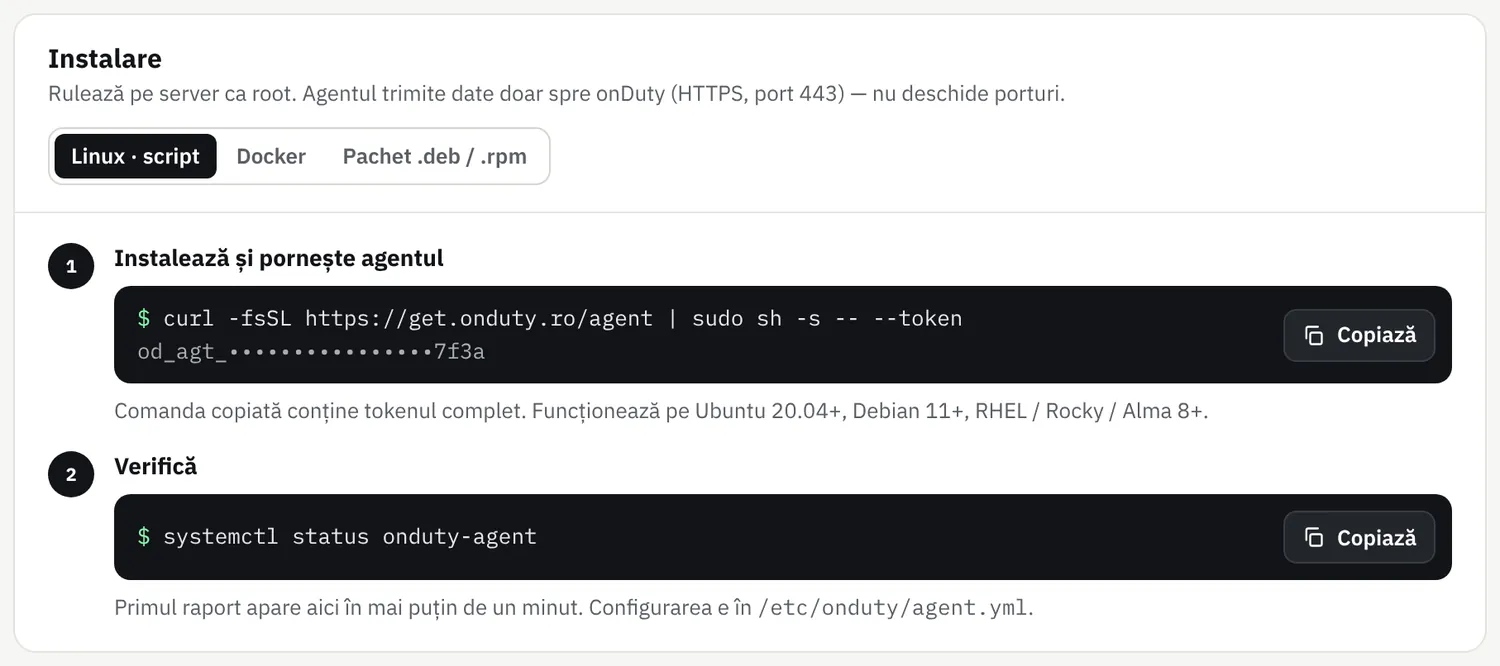
O comandă și serverul apare în consolă
Copiezi comanda din consolă și o rulezi ca root. Comanda conține deja tokenul serverului, deci nu mai configurezi nimic de mână.
- Ce faci
- Adaugi serverul în consolă și rulezi comanda pe el: orice Linux cu systemd, pe amd64 sau arm64. Tokenul apare în comandă o singură dată, la adăugare.
- Ce vezi
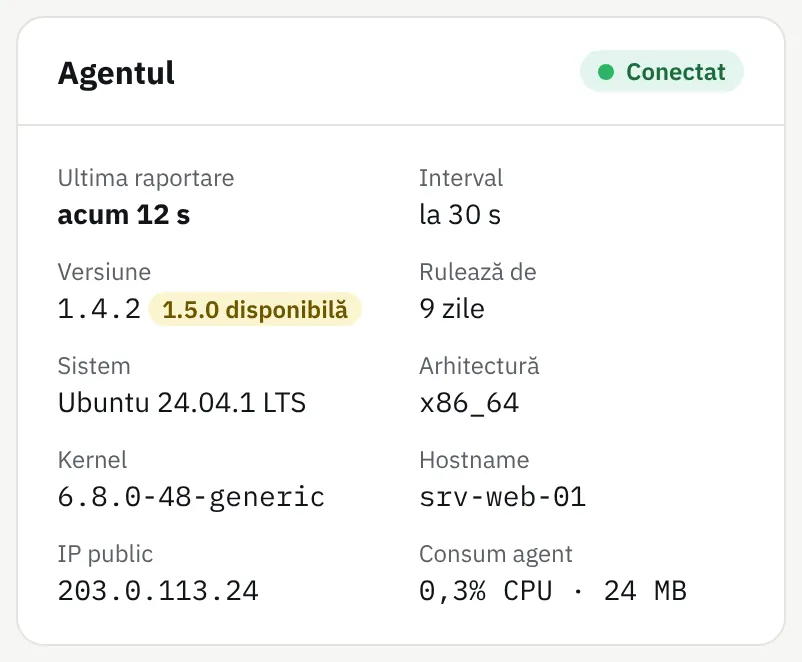
- Primul raport în cel mult un minut. Tabul „Agent” arată dacă agentul e conectat, versiunea, ultima raportare și sistemul.
- Ce primești
- Un agent care rulează fără drepturi de root și doar trimite date prin HTTPS spre
api.onduty.ro: fără porturi deschise, fără comenzi primite.
Monitorizarea serverelor e pe Start și peste: 2 servere pe Start, 10 servere pe Echipă, 50 de servere pe Agenție.
02Metrici
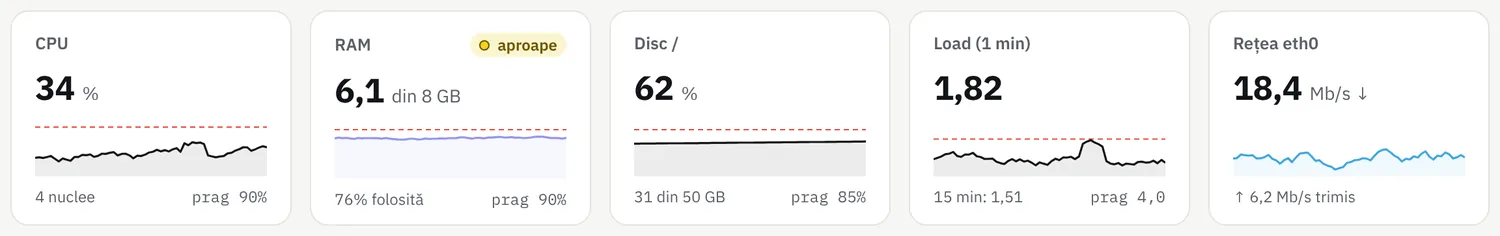
CPU, memorie, disc, load și rețea, cu pragul pe grafic
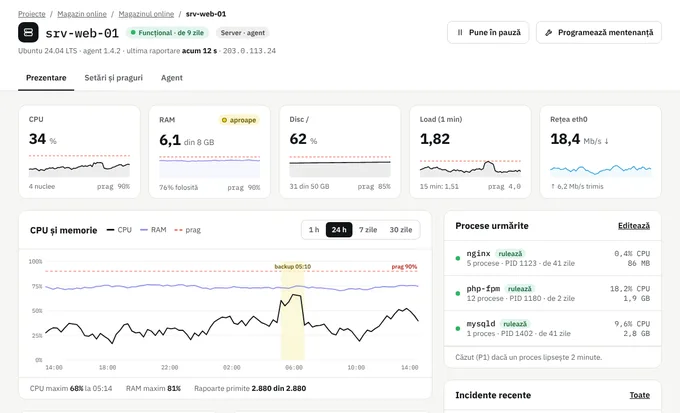
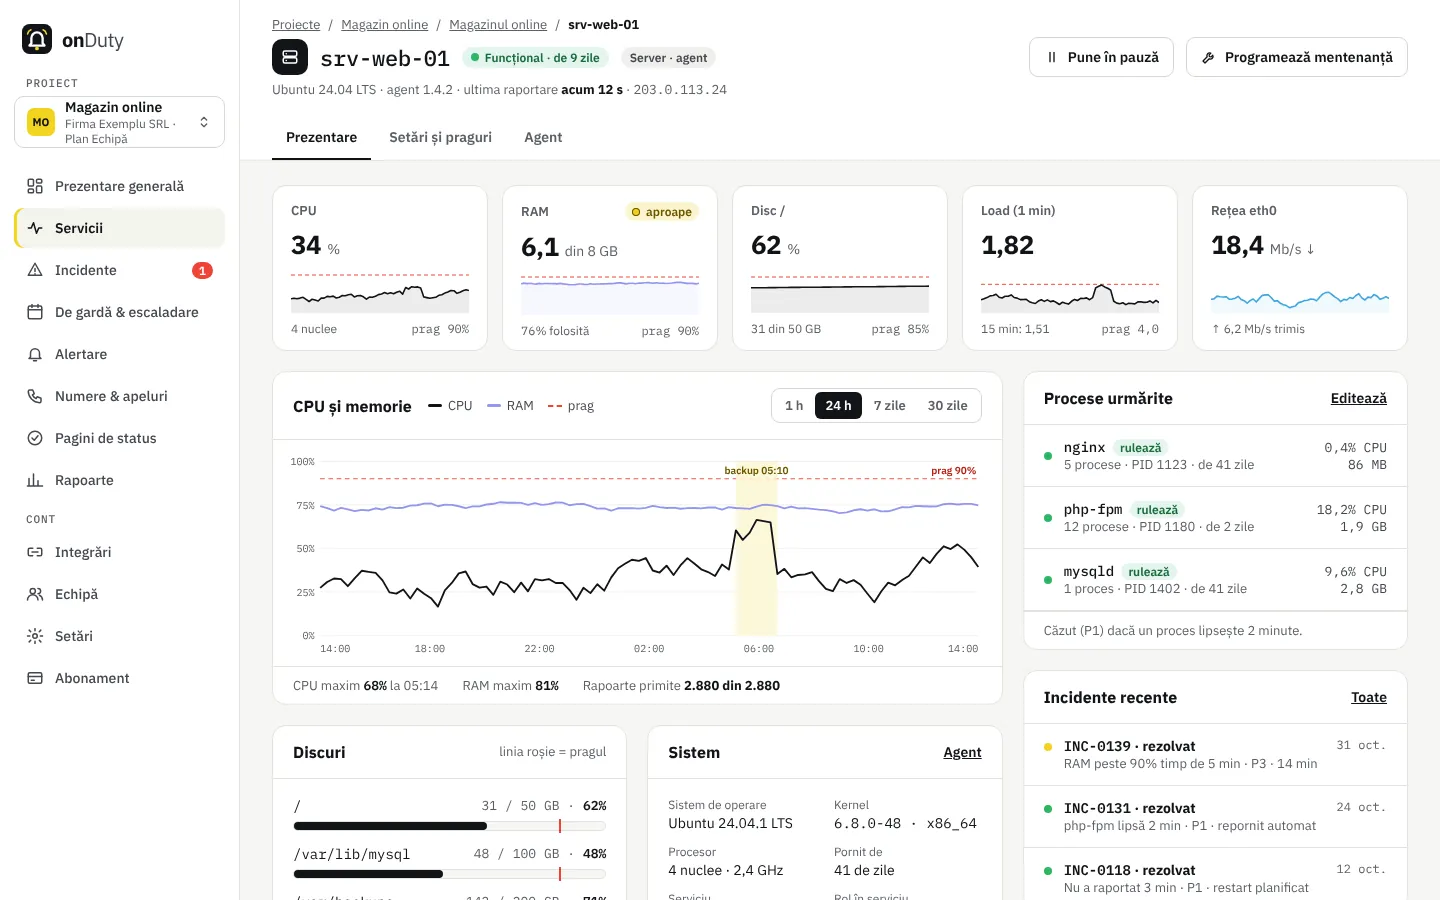
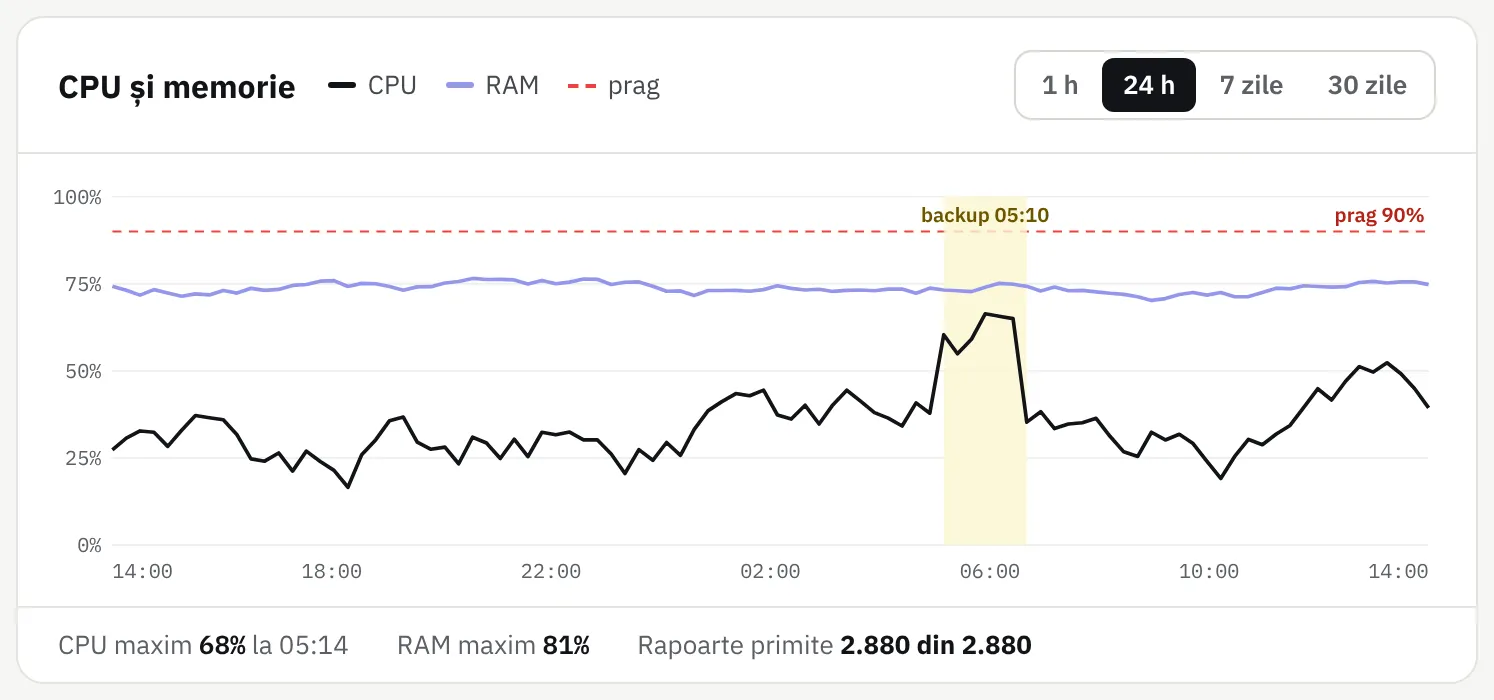
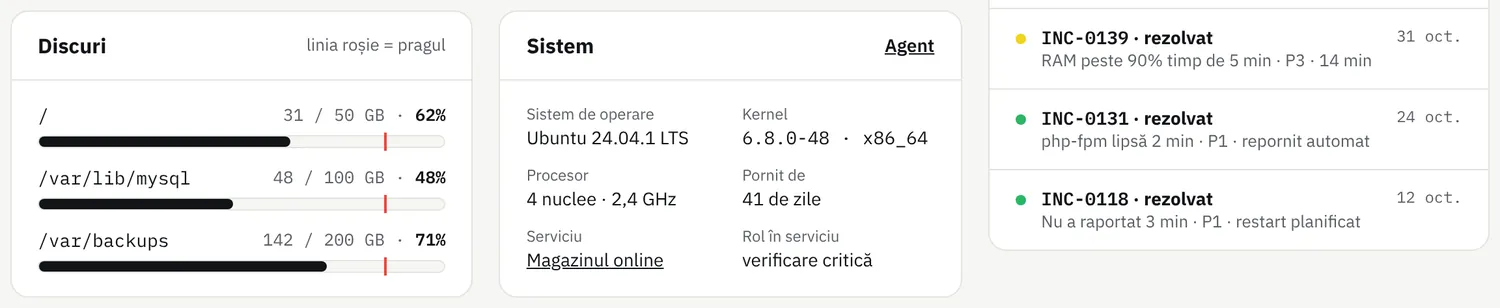
Fiecare metrică are cardul ei cu valoarea de acum; CPU, RAM și discul își arată și pragul. Graficele merg pe azi, ieri, ultimele 7, 30 sau 90 de zile ori pe o perioadă aleasă de tine, în limita istoricului din plan, cu pragul de CPU ca linie punctată.
- Ce faci
- Deschizi serverul din lista „Servere” sau din serviciul lui.
- Ce vezi
- Sub grafic, maximul de CPU și de RAM al perioadei. Discurile apar pe fiecare partiție, cu linia roșie a pragului; mai jos, grafice pentru swap, load, rețea și citirile și scrierile pe disc.
- Ce primești
- Cardul arată „aproape” când valoarea ajunge lângă prag: știi că memoria se apropie de limită înainte să devină o problemă, nu după.
03Procese
Procesele care trebuie să ruleze, urmărite pe nume
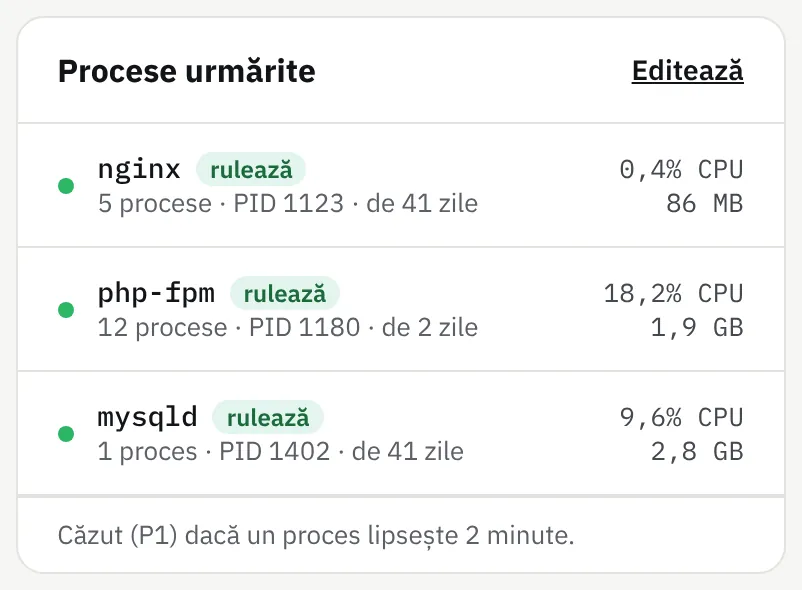
Scrii numele proceselor ca în ps sau systemctl: nginx, php-fpm, mysqld. Agentul trimite starea lor la fiecare raport.
- Ce faci
- Adaugi procesele; consola îți sugerează ce rulează deja pe server.
- Ce vezi
- Fiecare proces urmărit apare „rulează” sau „oprit”. Separat, procesele care consumă cel mai mult CPU și memorie, cu PID-ul și utilizatorul lor.
- Ce primești
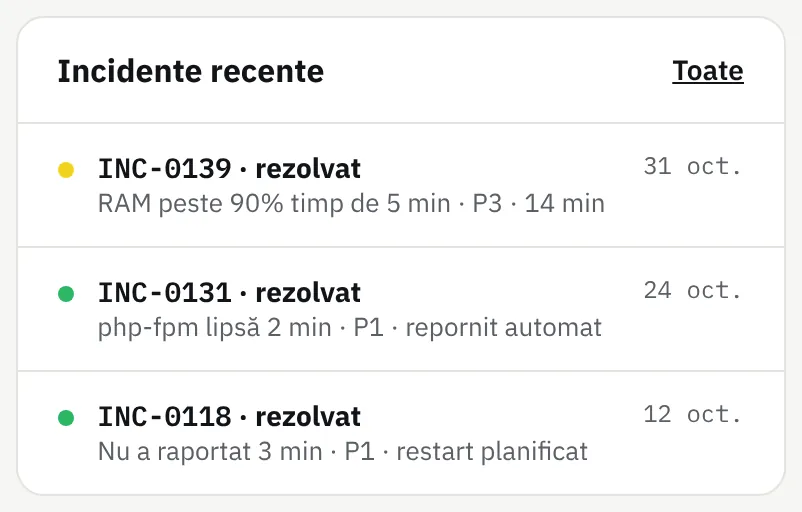
- Un proces lipsă 2 minute (durata o alegi tu) înseamnă Căzut (P1): php-fpm oprit noaptea te sună, chiar dacă serverul răspunde.
04Praguri și severități
Pragurile se citesc ca propoziții
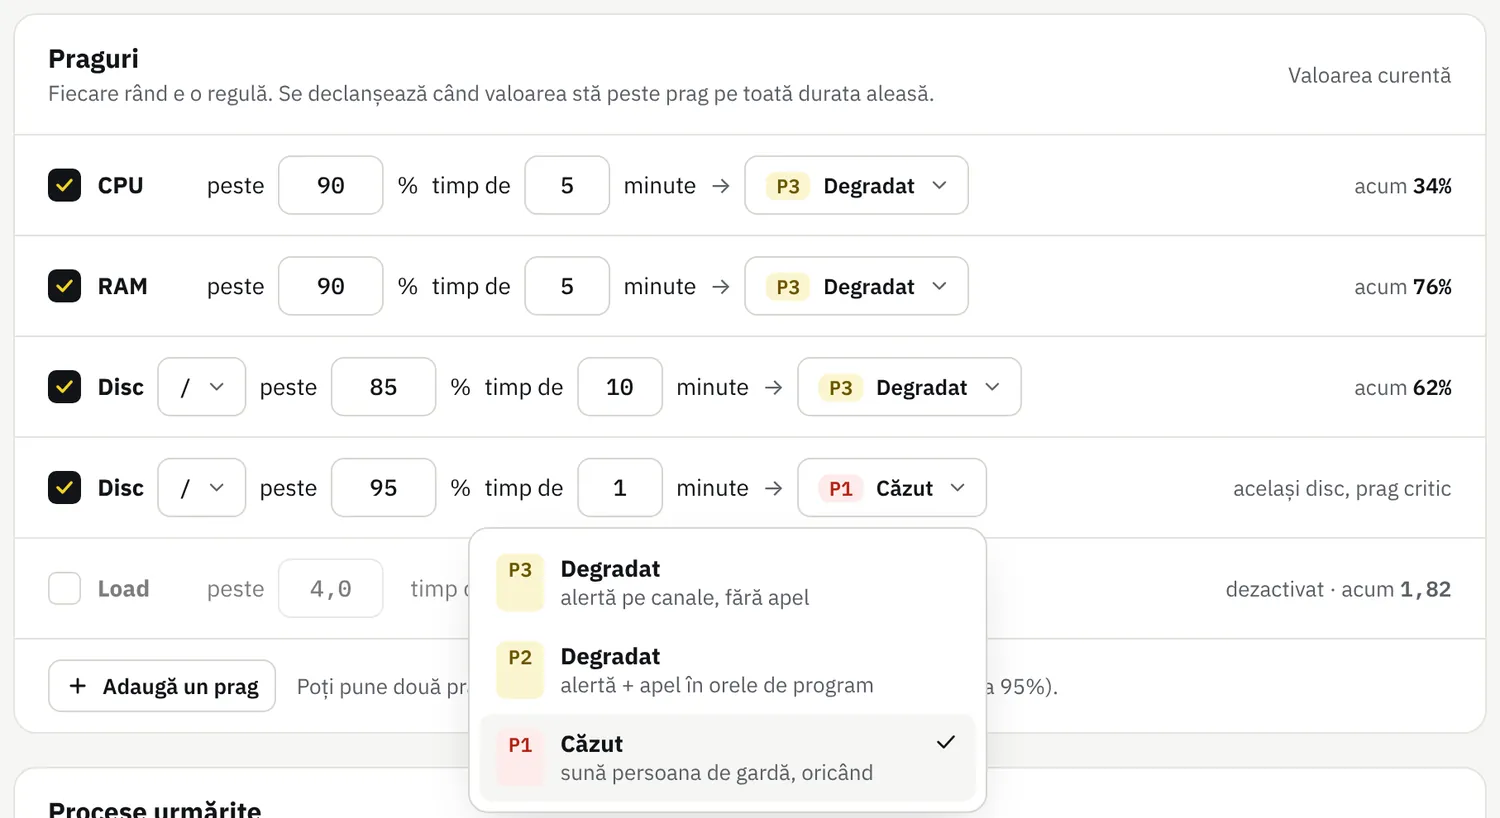
Fiecare rând e o regulă: „CPU peste 90 % timp de 5 minute → Degradat (P3)”. Se declanșează doar când valoarea stă peste prag toată durata aleasă, deci un vârf de o secundă nu te trezește.
- Ce faci
- Alegi pragul, durata și starea, Degradat sau Căzut, pentru CPU și RAM. La disc, pragul se aplică de la primul raport și poate fi altul pe fiecare partiție, de exemplu / la 90 % și /var/backups la 95 %.
- Ce vezi
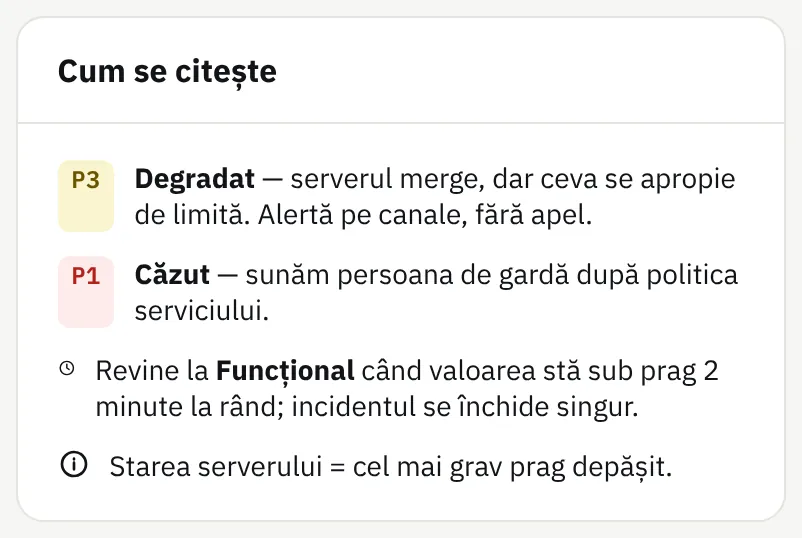
- Valoarea curentă lângă fiecare regulă și, în dreapta, „Cum se citește” și „Unde ajung alertele”: regulile de alertare ale serviciului.
- Ce primești
- Degradat urmează regula „Degradat” a serviciului: implicit P3, email și push după 5 minute, fără apel. Căzut urmează regula „Căzut” a serviciului, cu politica lui de escaladare: implicit P1, cu apel, SMS, email și push, la orice oră.
Valori implicite: CPU și RAM peste 90 % timp de 5 minute, disc plin peste 90 %. Serverul revine la Operațional când valoarea coboară sub prag, iar incidentul se închide singur.
05Server căzut
Serverul tace? Te sunăm.
Dacă agentul nu mai trimite nimic N minute (implicit 3, minim 1), serverul e Căzut și se deschide un incident după regula „Căzut” a serviciului: implicit P1, pe politica lui de escaladare.
- Ce faci
- Alegi după câte minute fără raport e căzut și dacă serverul e verificare critică pentru serviciu.
- Ce vezi
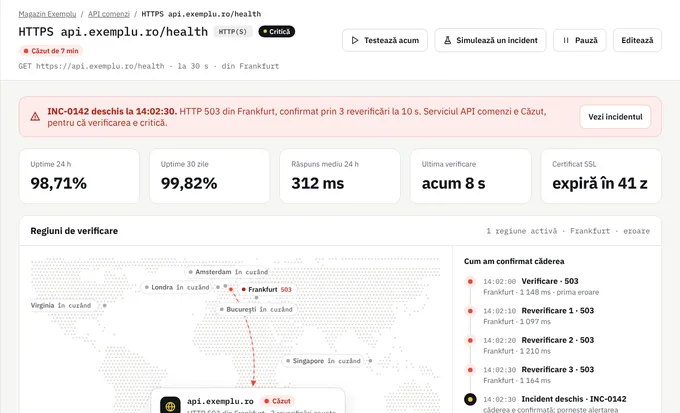
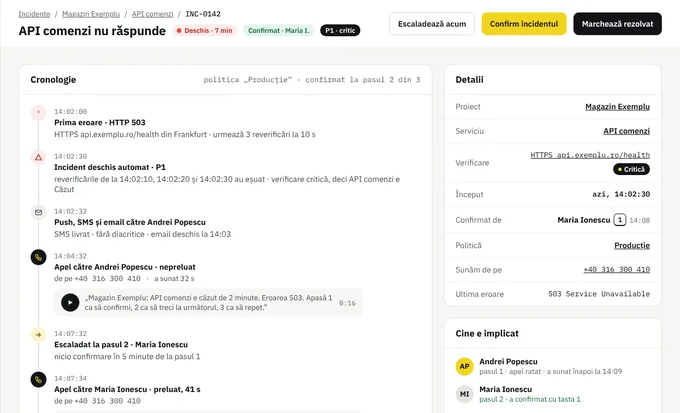
- Starea serverului intră în starea serviciului; incidentul are aceeași cronologie ca la un site căzut.
- Ce primești
- Push, SMS și apel pentru cel de gardă, după regulile serviciului. Când agentul revine, incidentul se închide singur.
Push și email sunt pe toate planurile. SMS-urile sunt pe Start și peste, iar apelurile pe Start și peste.
Apeluri de alertă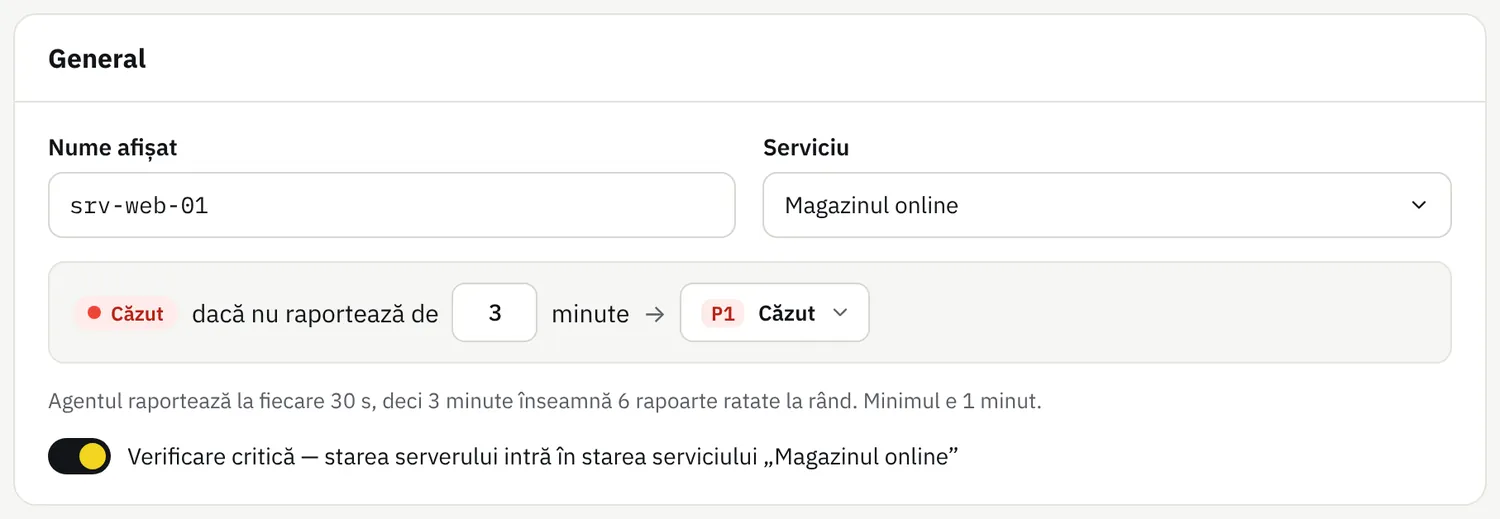
Cum arată în practică
Noaptea în care s-a umplut discul de backup
Un backup care crește încet, un prag pe partiția lui și un incident care se închide singur după curățenie.
- Prag pe disc
- 95 %
- Confirmat în
- 1 min
- Rezolvat în
- 17 min
- 02:38BackupBackup-ul de noapte scrie în /var/backups; partiția urcă spre pragul ei, 95 %
- 02:40Prag P1Raportul agentului arată discul peste 95 % → Căzut (P1), incident deschis
- 02:40Push · SMSAndrei Popescu, de gardă, primește push și SMS
- 02:41ApelApel de alertă · Andrei apasă 1 și confirmă
- 02:55NotăAndrei șterge arhivele vechi și scrie o notă în incident
- 02:57RezolvatPrimul raport sub prag · serverul revine Operațional, incidentul se închide singur
Merge mână în mână cu
Funcționează împreună
Monitorizare site-uri și API
HTTP, cuvânt cheie, port, SSL și heartbeat pentru ce rulează pe server.
FuncționalitateIncidente
Pragul depășit devine incident cu cronologie, prioritate și confirmare.
FuncționalitateGardă și escaladare
Cine e sunat noaptea și ce se întâmplă dacă nu răspunde.
Întrebări
Despre monitorizarea serverelor
Trebuie să deschid porturi sau să pun IP-uri în whitelist?
Nu. Agentul doar trimite date, prin HTTPS, spre api.onduty.ro pe portul 443. Nu ascultă pe niciun port și nu primește comenzi, deci nu ai nevoie de reguli noi de intrare în firewall.
Ce date trimite agentul?
Metricile (CPU, load, memorie și swap, disc pe partiții, citiri și scrieri pe disc, rețea), starea proceselor urmărite, procesele care consumă cel mai mult CPU și memorie (nume, PID și utilizator, fără argumentele comenzii) și informații despre sistem (hostname, distribuție, kernel, arhitectură, procesor).
Ce distribuții sunt suportate?
Orice Linux cu systemd, pe amd64 sau arm64: Ubuntu, Debian, RHEL, Rocky, Alma și altele. Scriptul descarcă un singur binar, îi verifică suma de control și îl pornește ca serviciu systemd, sub utilizatorul fără drepturi onduty-agent.
Cum actualizez agentul?
Rulezi din nou scriptul de instalare, fără token: curl -fsSL https://onduty.ro/server-agent/install.sh | sudo sh. Păstrează tokenul din configurație și repornește agentul cu versiunea nouă.
Ce se întâmplă dacă rotesc tokenul?
Tokenul vechi e invalidat imediat: agentul instalat nu mai poate raporta până rulezi din nou instalarea cu tokenul nou, iar după minutele fără raport alese pe server (implicit 3) serverul apare Căzut. Pune serverul în pauză înainte.
Instalează agentul pe primul server
Cont gratuit, fără card. Monitorizarea serverelor e pe Start și peste; încerci planurile plătite 14 zile, tot fără card.